 VKSECURITY
ameaca interna
4 artigos
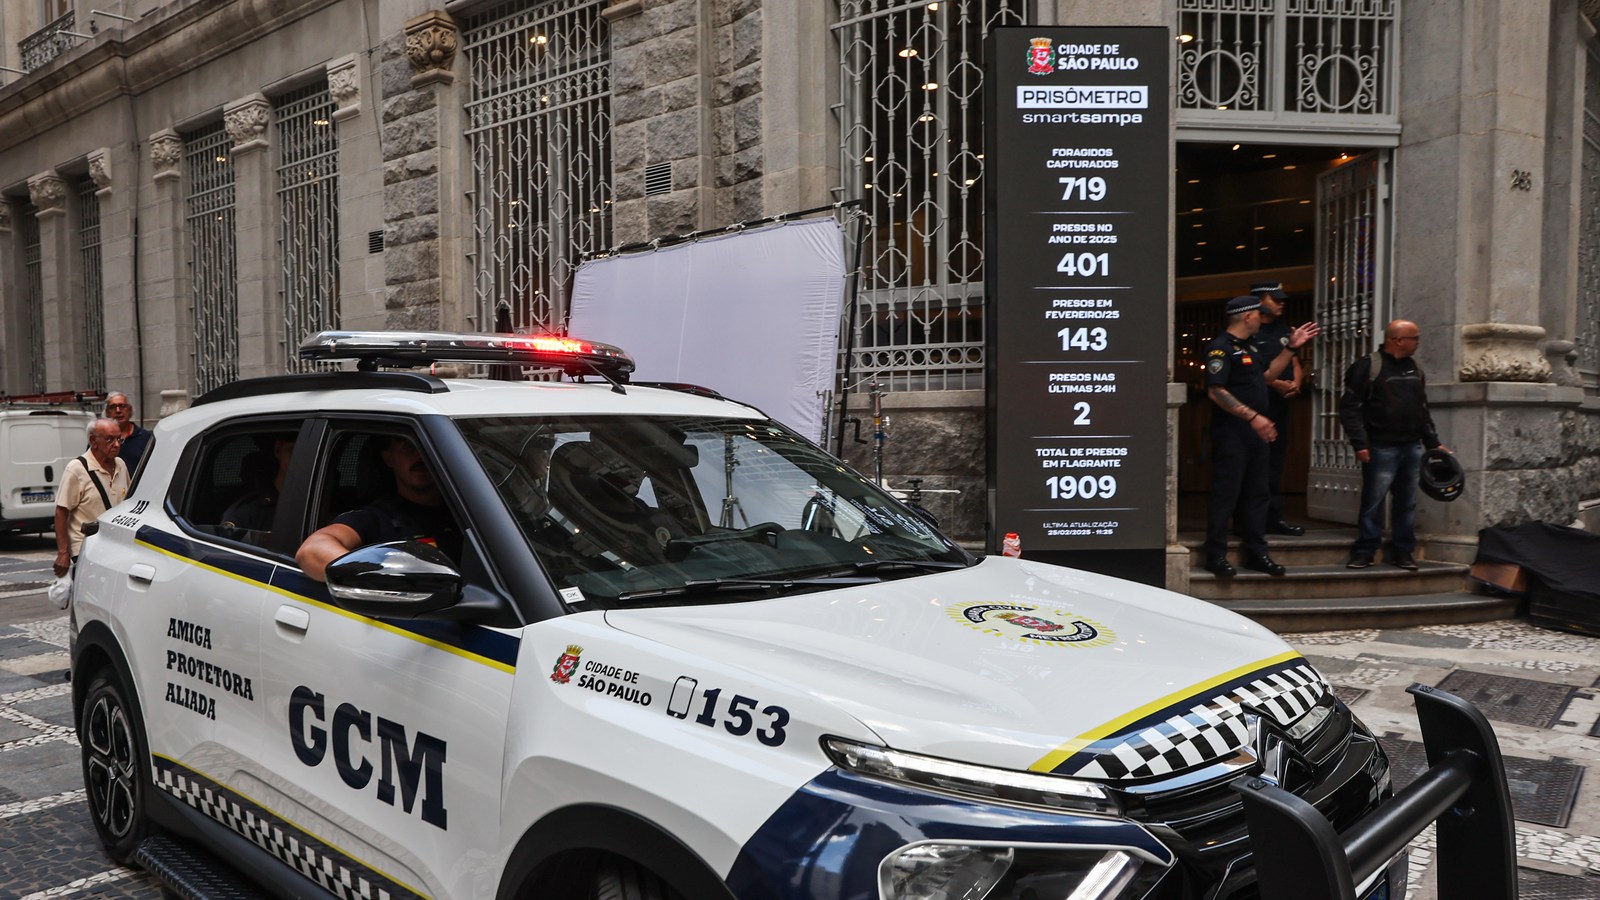
58 mil câmeras de São Paulo a uma senha de distância: o vazamento do Smart Sampa e a falta que faz a segunda etapa de login
Logins e senhas do Smart Sampa, o sistema de videomonitoramento da Prefeitura de São Paulo, ficaram cerca de 11 meses num repositório público na internet. Com eles, a reportagem do UOL entrou na plataforma sem passar por autenticação em duas etapas e viu câmeras de ruas, creches e hospitais. A prefeitura culpa um servidor e nega falha; a segunda etapa de login só veio depois.
LER ARTIGO
Engenheiro da OpenAI é preso acusado de esconder um gravador na sala de reuniões dos executivos
Funcionários da OpenAI encontraram, em 30 de setembro, um gravador de áudio escondido em uma porta USB atrás da TV de uma sala de reuniões da diretoria, em São Francisco. O FBI prendeu um engenheiro da empresa nove dias depois. Segundo a acusação, ele pesquisou a agenda e a localização das reuniões da liderança em uma ferramenta interna antes de instalar o aparelho.
LER ARTIGO
Fornecedor também é perímetro: FBI afasta prestadora por correção não aplicada e vê executivo do setor de negociação de ransomware ser preso
Na mesma semana, o FBI atribuiu o vazamento de dados de milhares de funcionários a uma correção de segurança que um prestador de serviço da Accenture deixou de aplicar — e um executivo canadense ligado a empresas que negociam resgates de ransomware foi preso na Pensilvânia. Duas histórias diferentes, uma mesma lição sobre quem tem a chave da casa.
LER ARTIGO
Falha no Exchange deixa um funcionário ler a caixa de e-mail dos colegas — e a correção para 2016 e 2019 só chega a quem pagou suporte estendido
A Microsoft publicou em 2 de outubro uma atualização extra para o Exchange Server: uma falha de nota 8,8 permite que qualquer usuário com login leia mensagens e anexos de outras caixas da mesma organização. O Exchange Online já foi corrigido; servidores próprios precisam atualizar — e as versões 2016 e 2019 só recebem o pacote no programa pago de suporte estendido.
LER ARTIGO